Domain wueten.de kaufen?
Wir ziehen mit dem Projekt
wueten.de um.
Sind Sie am Kauf der Domain
wueten.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain wueten.de kaufen?
Ist die Cheat-Detection-Software bei Lichess fehlerhaft?
Es gibt keine eindeutige Antwort auf diese Frage. Lichess hat eine Reihe von Maßnahmen ergriffen, um Betrug zu bekämpfen, einschließlich der Verwendung von Cheat-Detection-Software. Es ist jedoch möglich, dass diese Software gelegentlich Fehler macht und unschuldige Spieler fälschlicherweise als Betrüger identifiziert. Lichess arbeitet jedoch kontinuierlich daran, die Genauigkeit seiner Cheat-Detection-Software zu verbessern. **
Was ist ein Smart Detection Fehler im Computer?
Ein Smart Detection Fehler im Computer bezieht sich auf eine Funktion oder ein System, das entwickelt wurde, um potenzielle Fehler oder Probleme zu erkennen und zu melden. Diese Fehlererkennung kann auf verschiedenen Ebenen stattfinden, wie z.B. auf der Hardware- oder Softwareebene, und kann dazu beitragen, Probleme frühzeitig zu erkennen und zu beheben, um die Leistung und Zuverlässigkeit des Computers zu verbessern. **

Ähnliche Suchbegriffe für Detection
Top-Angebote
Produkte zum Begriff Detection:
-
Koe, Amanda Lee: Ministerium für öffentliche ErregungMinisterium für öffentliche Erregung , Auf der Shortlist für den Internationalen Literturpreis 2017 Platz 1 der Litprom-Bestenliste WELTEMPFÄNGER Nominiert für den LiBeraturpreis 2017 Zeitgemäß, sexy, einfallsreich, atemberaubend: das hochgelobte und preisgekrönte Debüt von Amanda Lee Koe. So kosmopolitisch wie die junge Autorin ist auch ihre Prosa. Die unverwechselbaren Figuren wurzeln deutlich im singapurischen Alltag, ihre Themen und Motive sind jedoch universell. Es geht um Leidenschaften, Abhängigkeiten, Identität und (verlorene) Liebe. Koe erzählt Geschichten um Außenseiter, Querköpfe, Individuen, die sich durch eine in Schieflage geratene Welt bewegen müssen. Ein ungleiches Pärchen fasst den Entschluss, bei ihren Rendezvous alle Parks der Insel abzuklappern; ein Mann trifft in einer Bar einen Transsexuellen, den er als Junge gedemütigt hatte, und lässt sich von ihm abschleppen; eine Kellnerin bedient einen alternden Serienstar, in den sie als kleines Mädchen verliebt war, am nächsten Morgen wird er tot in seinem Bett aufgefunden. Amanda Lee Koe ist eine Autorin, die etwas wagt. Die Geschichten sind welthaltig und poetisch, philosophisch und durchdacht und entwickeln eine Leichtigkeit und einen Sog, der das Buch, wie ein Kritiker sagte, 'unweglegbar' macht. Es sind Geschichten wie ein Schlag. Nicht wie ein brutaler Schlag ins Gesicht, sondern wie ein Herztreffer, ein Blattschuss, ein wilder Hieb, der den Zentralmuskel des Gefühls für einen kurzen Moment aus dem Takt bringt und wilde, aufregende Wahrheiten offenbart. - Für Leser von Miranda July und Haruki Murakami - Gewinnerin des Singapore Literature Prize for English Fiction 2014 - Gewählt zu einem der 10 besten englischen Bücher Singapurs der letzten 50 Jahre - Eine elektrisierende neue Stimme der Weltliteratur - Lesereise durch Deutschland zur Frankfurter Buchmesse 2016 - Übersetzt von Zoë Beck Die Pressestimmen (Auswahl): 'Der Shootingstar der Literaturszene.' BR2 'Zärtlich und cool zugleich ... eine literarische Rebellion.' Cornelia Zetzsche, NDR2 Kultur 'Rotzfrech, fantastisch und poetisch... Eine Leseerfahrung, die lange nachhallt: Intellektuell, sinnlich, ästhetisch.' Pascal Fischer, SWR 2 'Buch der Woche'. 'Amanda Lee findet Worte und Bilder, um von den Menschen so zu erzählen, dass man auf jeden Fall getroffen wird ¿ und zwar mitten ins Herz. Kitschverdacht allerdings ausgeschlossen, dafür jede Menge weltoffene geschichtsbewusste Lebensklugheit, modernster Feminismus inbegriffen. Cool!' Anita Djafari 'Geschichten, zart und direkt, melancholisch, voll emotionaler Tiefe und schräger Typen.' radioTexte, BR2 'Fantastisches Debüt der Erzählerin aus Singapur. In ihren Storys über Abhängigkeit, Liebe, Sehnsucht und Freiheit stecken gleich mehrere Romane.' Ulrich Gutmair, taz 'Amanda Lee Koe hat mit ihrem ersten Buch in deutscher Übersetzung für Furore gesorgt. Ministerium für öffentliche Erregung versammelt Erzählungen, die an die Nieren gehen - teils drastisch und immer erstaunlich.' Buchkultur 'Diese Kurzgeschichten haben mich schwer beeindruckt, denn sie haben Kraft, sie sind sehr hart, reden nicht um den heißen Brei herum, zeichnen nichts weich. Sie legen den Finger direkt in die Wunde.' Jörg Petzold, Flux FM 'Ohne Kitsch oder Pathos gelingt es Amanda Lee Koe, mit jeder Geschichte eine neue Welt zu erschaffen, die so scharf und detailliert gezeichnet ist, dass ihre Figuren eine Glaubhaftigkeit besitzen, als sähen wir sie direkt vor uns.' Aviva-Berlin.de 'Was die Geschichten Koes so spannend und oft unheimlich macht - dass man nie genau weiß, was die Charaktere als nächstes tun werden, und dass man ständig das Gefühl hat, den Atem anhalten zu müssen.' Miriam Mairgünther 'Obwohl kaum eine der Kurzgeschichten mehr als 20 Seiten in Anspruch nimmt, gelingt es Amanda Lee Koe in wenigen Worten Charaktere entstehen zu lassen, an deren Rück- und Schicksalsschlägen man Anteil nimmt.' SPEX 'Ein Buch, in dem man sich verliert und gebannt jeder Geschichte folgt ... auch wenn die Erzählung verklungen ist, wird diese im Leser nachklingen.' Hauke Harder, Leseschatz 'Unglaublich lesenswert, dieses Buch.' Tania Folaji, Elektro vs. Print 'Die kaleidoskophafte Bandbreite der Themen und die Lebendigkeit der Figuren offenbaren ein tiefes emotionales und psychologisches Verständnis. Die Autorin präsentiert sich als herausragend kompetente, lyrische Erzählerin.' Quarterly Literary Review Singapore 'Diese umwerfende Kurzgeschichtensammlung ist formal ebenso bahnbrechend, wie zutiefst menschlich, mitfühlend und erkenntnisreich.' Huzir Sulaiman, Theaterautor , Elektromotorenteile > Elektromotoren & -teile , Erscheinungsjahr: 20161004, Produktform: Leinen, Autoren: Koe, Amanda Lee, Übersetzung: Beck, Zoë, Seitenzahl/Blattzahl: 221, Themenüberschrift: FICTION / General, Keyword: Asien; Erzählungen; Literatur; Moderne Frau; Singapur; Storys, Fachschema: Asien, Region: Asien, Thema: Auseinandersetzen, Warengruppe: HC/Belletristik/Romane/Erzählungen, Fachkategorie: Moderne und zeitgenössische Belletristik, Thema: Entspannen, Text Sprache: ger, Originalsprache: eng, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: CulturBooks Verlag, Verlag: CulturBooks Verlag, Verlag: Beck, Zoe u. Jan Karsten, Länge: 211, Breite: 131, Höhe: 22, Gewicht: 352, Produktform: Gebunden, Genre: Belletristik, Genre: Belletristik, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0004, Tendenz: 0, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel,22,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Aggression, Gewalt und AggressionsmanagementAggression, Gewalt und Aggressionsmanagement , Lehr- und Praxishandbuch zur Gewaltprävention für Pflege-, Gesundheits- und Sozialberufe , Retuschestifte & Spray > Autopflege & Aufbereitung , Auflage: 2., vollständig überarbeitete und erweiterte Aufl., Erscheinungsjahr: 201910, Produktform: Leinen, Redaktion: Walter, Gernot~Oud, Nico E.~Nau, Johannes, Auflage: 19002, Auflage/Ausgabe: 2., vollständig überarbeitete und erweiterte Aufl, Seitenzahl/Blattzahl: 632, Abbildungen: 21 Fotos, 31 Tabellen, Keyword: Interventionen; Gesundheitswesen; Prävention; Gesundheit; Eskalation; Pflege; Praxisbuch; Reizabschirmung; Lehrbuch, Fachschema: Aggression - Aggressivität~Gesundheitsberufe~Medizinalfachberufe~Krankenpflege~Pflege / Krankenpflege~Medizin / Allgemeines, Einführung, Lexikon~Management / Pflegemanagement~Pflegemanagement, Fachkategorie: Medizin, allgemein, Warengruppe: HC/Medizin/Allgemeines, Lexika, Fachkategorie: Fachkrankenpflege, Thema: Verstehen, Text Sprache: ger, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Hogrefe AG, Verlag: Hogrefe AG, Verlag: Hogrefe AG, Länge: 249, Breite: 179, Höhe: 35, Gewicht: 1329, Produktform: Gebunden, Genre: Mathematik/Naturwissenschaften/Technik/Medizin, Genre: Mathematik/Naturwissenschaften/Technik/Medizin, Vorgänger EAN: 9783456850733, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0016, Tendenz: +1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel,65,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Malwarebytes Endpoint Detection & ResponseMalwarebytes Endpoint Detection & Response: Eine umfassende Lösung zum Schutz Ihrer Endpunkte Willkommen zu unserem Artikel über Malwarebytes Endpoint Detection & Response (EDR), einer leistungsstarken Softwarelösung, die entwickelt wurde, um Ihre Endpunkte vor fortschrittlichen Bedrohungen zu schützen. In diesem Artikel werden wir Ihnen einen Überblick über die Funktionen und Vorteile von Malwarebytes EDR geben und erklären, warum es eine lohnenswerte Investition für Ihr Unternehmen ist. Warum Malwarebytes Endpoint Detection & Response kaufen? Malwarebytes EDR bietet Ihnen eine umfassende Lösung zum Schutz Ihrer Endpunkte vor Malware, Ransomware und anderen schädlichen Bedrohungen. Hier sind einige Gründe, warum Sie in diese fortschrittliche Software investieren sollten: Mit Malwarebytes EDR können Sie proaktiv Bedrohungen erkennen und darauf reagieren, bevor sie sich auf Ihre Endpunkte ausbreiten. Die Software bietet Echtzeitüberwachung und Benachrichtigungen über verdächtige Aktivitäten auf Ihren Endpunkten. Sie erhalten umfassende Berichterstattung und Analysefunktionen, um Sicherheitsvorfälle effizient zu untersuchen und Maßnahmen zu ergreifen. Malwarebytes EDR integriert sich nahtlos in Ihre vorhandene IT-Infrastruktur und ermöglicht eine einfache Implementierung und Verwaltung. Insgesamt ist Malwarebytes Endpoint Detection & Response eine leistungsstarke und umfassende Lösung zum Schutz Ihrer Endpunkte vor Bedrohungen. Mit fortschrittlicher Verhaltensanalyse, Echtzeitüberwachung und umfangreicher Berichterstattung bietet die Software die nötigen Tools, um Bedrohungen frühzeitig zu erkennen, darauf zu reagieren und Ihre Endpunkte effektiv zu schützen. Durch die Integration in Ihre bestehende IT-Infrastruktur und die einfache Implementierung ermöglicht Malwarebytes EDR eine nahtlose Integration in Ihren Sicherheitsprozess. Es ist eine lohnenswerte Investition, um Ihr Unternehmen vor den immer komplexeren und raffinierteren Bedrohungen zu schützen, denen Ihre Endpunkte ausgesetzt sind. Wenn Sie Malwarebytes Endpoint Detection & Response kaufen möchten, sollten Sie sich an einen autorisierten Händler wenden oder die offizielle Website von Malwarebytes besuchen. Dort finden Sie weitere Informationen zu Preisen und Lizenzoptionen. Schützen Sie Ihre Endpunkte vor schädlichen Bedrohungen und investieren Sie in die Sicherheit Ihres Unternehmens mit Malwarebytes Endpoint Detection & Response. Unterstützte Betriebssysteme: Hardwareanforderungen: Systemanforderung Details Prozessor 800 MHz oder besser RAM 1 GB oder mehr (2 GB oder mehr für Windows Server) Festplattenspeicher 35 MB freier Speicherplatz Management Console: Systemanforderung Details Unterstützte Microsoft SQL-Server SQL Server 2016, 2014, 2012, 2008 SQL Server 2008 Express Inklusive im Produkt Hardwareanforderungen für Management Console: Systemanforderung Details Prozessor 2 GHz CPU (Dual-Core 2.6 GHz oder schneller empfohlen) RAM 2 GB oder mehr (4 GB empfohlen) Festplattenspeicher 10 GB freier Speicherplatz (20 GB empfohlen)294,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Malwarebytes Endpoint Detection & ResponseMalwarebytes Endpoint Detection & Response: Eine umfassende Lösung zum Schutz Ihrer Endpunkte Willkommen zu unserem Artikel über Malwarebytes Endpoint Detection & Response (EDR), einer leistungsstarken Softwarelösung, die entwickelt wurde, um Ihre Endpunkte vor fortschrittlichen Bedrohungen zu schützen. In diesem Artikel werden wir Ihnen einen Überblick über die Funktionen und Vorteile von Malwarebytes EDR geben und erklären, warum es eine lohnenswerte Investition für Ihr Unternehmen ist. Warum Malwarebytes Endpoint Detection & Response kaufen? Malwarebytes EDR bietet Ihnen eine umfassende Lösung zum Schutz Ihrer Endpunkte vor Malware, Ransomware und anderen schädlichen Bedrohungen. Hier sind einige Gründe, warum Sie in diese fortschrittliche Software investieren sollten: Mit Malwarebytes EDR können Sie proaktiv Bedrohungen erkennen und darauf reagieren, bevor sie sich auf Ihre Endpunkte ausbreiten. Die Software bietet Echtzeitüberwachung und Benachrichtigungen über verdächtige Aktivitäten auf Ihren Endpunkten. Sie erhalten umfassende Berichterstattung und Analysefunktionen, um Sicherheitsvorfälle effizient zu untersuchen und Maßnahmen zu ergreifen. Malwarebytes EDR integriert sich nahtlos in Ihre vorhandene IT-Infrastruktur und ermöglicht eine einfache Implementierung und Verwaltung. Insgesamt ist Malwarebytes Endpoint Detection & Response eine leistungsstarke und umfassende Lösung zum Schutz Ihrer Endpunkte vor Bedrohungen. Mit fortschrittlicher Verhaltensanalyse, Echtzeitüberwachung und umfangreicher Berichterstattung bietet die Software die nötigen Tools, um Bedrohungen frühzeitig zu erkennen, darauf zu reagieren und Ihre Endpunkte effektiv zu schützen. Durch die Integration in Ihre bestehende IT-Infrastruktur und die einfache Implementierung ermöglicht Malwarebytes EDR eine nahtlose Integration in Ihren Sicherheitsprozess. Es ist eine lohnenswerte Investition, um Ihr Unternehmen vor den immer komplexeren und raffinierteren Bedrohungen zu schützen, denen Ihre Endpunkte ausgesetzt sind. Wenn Sie Malwarebytes Endpoint Detection & Response kaufen möchten, sollten Sie sich an einen autorisierten Händler wenden oder die offizielle Website von Malwarebytes besuchen. Dort finden Sie weitere Informationen zu Preisen und Lizenzoptionen. Schützen Sie Ihre Endpunkte vor schädlichen Bedrohungen und investieren Sie in die Sicherheit Ihres Unternehmens mit Malwarebytes Endpoint Detection & Response. Unterstützte Betriebssysteme: Hardwareanforderungen: Systemanforderung Details Prozessor 800 MHz oder besser RAM 1 GB oder mehr (2 GB oder mehr für Windows Server) Festplattenspeicher 35 MB freier Speicherplatz Management Console: Systemanforderung Details Unterstützte Microsoft SQL-Server SQL Server 2016, 2014, 2012, 2008 SQL Server 2008 Express Inklusive im Produkt Hardwareanforderungen für Management Console: Systemanforderung Details Prozessor 2 GHz CPU (Dual-Core 2.6 GHz oder schneller empfohlen) RAM 2 GB oder mehr (4 GB empfohlen) Festplattenspeicher 10 GB freier Speicherplatz (20 GB empfohlen)91,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter


-
Wie kann Impact Detection dazu beitragen, Unfälle und Schäden in verschiedenen Branchen zu reduzieren? Welche Technologien und Methoden werden verwendet, um Impact Detection zu verbessern?
Impact Detection kann dazu beitragen, Unfälle und Schäden in verschiedenen Branchen zu reduzieren, indem sie frühzeitig auf potenzielle Gefahren hinweist und Maßnahmen zur Vermeidung von Schäden ermöglicht. Technologien wie Sensoren, Kameras, Algorithmen und künstliche Intelligenz werden verwendet, um die Genauigkeit und Effizienz der Impact Detection zu verbessern. Durch die kontinuierliche Weiterentwicklung und Integration neuer Technologien können Unternehmen ihre Sicherheitsstandards erhöhen und Unfälle minimieren. **
-
Was sind die grundlegenden Funktionen und Vorteile eines Intrusion Detection Systems?
Ein Intrusion Detection System (IDS) überwacht den Datenverkehr in einem Netzwerk, um verdächtige Aktivitäten zu erkennen und darauf zu reagieren. Die grundlegenden Funktionen eines IDS umfassen die Erkennung von Angriffen, die Protokollierung von Ereignissen und die Benachrichtigung von Administratoren. Die Vorteile eines IDS sind die frühzeitige Erkennung von Sicherheitsvorfällen, die Verbesserung der Netzwerksicherheit und die Minimierung von Schäden durch Angriffe. **
-
Wie geht ihr mit Zorn und Ärger um?
Als KI haben wir keine Emotionen wie Zorn oder Ärger. Wir sind darauf programmiert, Informationen zu liefern und Fragen zu beantworten. Wenn du jedoch mit Zorn oder Ärger umgehen möchtest, empfehlen wir, dich zu beruhigen, tief durchzuatmen und möglicherweise eine Pause einzulegen, um deine Emotionen zu verarbeiten. Es kann auch hilfreich sein, mit einer vertrauenswürdigen Person zu sprechen oder Techniken wie Meditation oder körperliche Aktivität anzuwenden, um deine Emotionen zu kanalisieren. **
-
Was sind die wichtigsten Funktionen und Vorteile eines Intrusion Detection Systems für die Netzwerksicherheit?
Ein Intrusion Detection System überwacht das Netzwerk auf verdächtige Aktivitäten und Angriffe, um Sicherheitsverletzungen frühzeitig zu erkennen. Es hilft dabei, potenzielle Sicherheitslücken zu identifizieren und zu schließen, um die Integrität und Vertraulichkeit der Daten zu gewährleisten. Durch die automatische Erkennung von Angriffen kann ein IDS dazu beitragen, die Reaktionszeit auf Sicherheitsvorfälle zu verkürzen und die Auswirkungen von Angriffen zu minimieren. **


Wie kann die Impact Detection-Technologie dazu beitragen, Unfälle in der Industrie zu reduzieren?
Die Impact Detection-Technologie erkennt automatisch potenziell gefährliche Situationen in Echtzeit. Sie ermöglicht eine schnelle Reaktion, um Unfälle zu verhindern. Durch die frühzeitige Warnung können Mitarbeiter rechtzeitig Maßnahmen ergreifen, um Unfälle zu reduzieren. **
Wie können Unternehmen effektivere Intrusion Detection Systeme implementieren, um sich vor Cyberangriffen zu schützen?
Unternehmen können effektivere Intrusion Detection Systeme implementieren, indem sie regelmäßig Updates und Patches installieren, um Schwachstellen zu beheben. Außerdem sollten sie Mitarbeiter regelmäßig schulen, um Phishing-Angriffe zu erkennen und zu vermeiden. Zudem ist es wichtig, eine umfassende Überwachung des Netzwerkverkehrs durchzuführen, um verdächtige Aktivitäten frühzeitig zu erkennen. **
Top-Angebote
Produkte zum Begriff Detection:
-
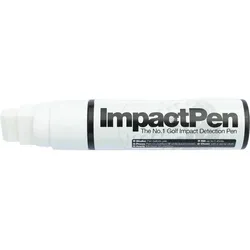
ImpactPen Detection MarkerImpact Pen Golf Impact Marker Revolutionieren Sie Ihr Golftraining: Der Impact Pen Golf Impact Marker ist der erste und einzige Stift, der eine Farbschicht auf Ihre Schlagfläche aufträgt. Nach jedem Schlag zeigt ein klarer Abdruck präzise, wo Sie den Ball getroffen haben – perfekt für gezieltes Techniktraining. Präzision trifft auf Innovation Der Golf Impact Marker von Impact Pen ist ein revolutionäres Trainingswerkzeug, das Ihnen sofortiges visuelles Feedback zu Ihrem Ballkontakt liefert. Anders als herkömmliche Sprays trägt dieser innovative Stift eine dünne Farbschicht präzise auf Ihre Schlagfläche auf. Nach jedem Schlag sehen Sie exakt, wo Sie den Ball getroffen haben – Sweet Spot, Toe oder Heel werden sofort sichtbar. Mit einer beeindruckenden Reichweite von bis zu 2000 Schlägen ist der Impact Pen extrem ergiebig und hält deutlich länger als vergleichbare Produkte. Das präzise Auftragen ermöglicht Ihnen gezieltes Training: Markieren Sie einzelne Bereiche auf der Schlagfläche, um spezifische Aspekte Ihrer Technik zu verbessern. Dabei gibt es keine Streuverluste wie bei Spray-Lösungen. Nach dem Training lässt sich die Farbschicht mühelos wieder abwischen. Produktdetails Revolutionäres Stift-System für präzise Farbauftrag auf die Schlagfläche Sofortiges visuelles Feedback nach jedem Schlag Zeigt exakt, wo der Ball getroffen wurde (Sweet Spot, Toe, Heel) Ergiebig: Reicht für bis zu 2000 Schläge Präzises Auftragen ohne Streuverluste Ermöglicht gezieltes Training einzelner Schlagflächen-Bereiche Kompakte Stift-Größe – einfach zu transportieren Leicht abwischbar nach dem Training Technische Daten Merkmal Angabe Produkttyp Impact Marker Stift Reichweite Bis zu 2000 Schläge Anwendung Farbauftrag auf Schlagfläche Format Stift (kompakte Größe) Marke Impact Pen Entfernung Leicht abwischbar Verwendung Training, Technikanalyse Eigenschaften Präzises Feedback: Zeigt exakt, wie und wo der Ball die Schlagfläche getroffen hat Einzigartige Stift-Technologie: Erster und einziger Marker-Stift auf dem Markt für Schlagflächen Extrem ergiebig: Bis zu 2000 Schläge Reichweite – deutlich wirtschaftlicher als Spray-Alternativen Gezieltes Training: Markieren Sie einzelne Bereiche der Schlagfläche für spezifisches Techniktraining Keine Verschwendung: Präzise Auftragung ohne Streuverluste wie bei Spray-Produkten Kompakt und portabel: Kleineres Format als Spray – passt in jede Golftasche Einfache Handhabung: Schnelles Auftragen und müheloses Abwischen nach dem Training Ideal für Technikverbesserung: Perfektes Werkzeug für Golfer, die am Sweet Spot-Kontakt arbeiten möchten Fazit Der Impact Pen Golf Impact Marker ist ein innovatives Trainingswerkzeug für alle Golfer, die ihre Schlagtechnik systematisch verbessern möchten. Als erster und einziger Stift seiner Art bietet er präzises visuelles Feedback zu jedem Ballkontakt und zeigt Ihnen sofort, ob Sie den Sweet Spot getroffen haben. Mit einer beeindruckenden Reichweite von bis zu 2000 Schlägen ist er deutlich ergiebiger als herkömmliche Spray-Lösungen. Die präzise Auftragung ermöglicht gezieltes Training einzelner Schlagflächen-Bereiche ohne Verschwendung durch Streuverluste. Dank kompakter Größe passt er in jede Golftasche und lässt sich nach dem Training mühelos wieder abwischen. Ein Must-have für ambitionierte Golfer, die an ihrem Sweet Spot-Kontakt arbeiten und ihre Schlagqualität nachhaltig verbessern möchten. Angaben zum Hersteller: Impact Pen UG Luxemburger Straße 38 50354 Hürth Deutschland E-Mail: info@noahknoopgolf.de15,99 €*Versand: 6,95 €Sichere Weiterleitung zum Anbieter
-
Malwarebytes Endpoint Detection & ResponseMalwarebytes Endpoint Detection & Response (EDR) ? Intelligente Endpoint Security mit Bedrohungserkennung und automatisierter Incident Response Moderne Cyberangriffe sind heute deutlich komplexer als klassische Vireninfektionen. Angreifer setzen zunehmend auf dateilose Malware, Zero-Day-Exploits, Ransomware, Advanced Persistent Threats (APTs) und gezielte Angriffe auf Unternehmensnetzwerke. Herkömmliche Antivirenlösungen stoßen dabei häufig an ihre Grenzen, da sie Angriffe oftmals erst erkennen, wenn bereits Schaden entstanden ist. Mit Malwarebytes Endpoint Detection & Response (EDR) erhalten Unternehmen eine professionelle Sicherheitslösung, die weit über den klassischen Endpunktschutz hinausgeht. Neben einem leistungsstarken Echtzeitschutz überwacht die Software sämtliche Endgeräte kontinuierlich, erkennt verdächtige Aktivitäten mithilfe moderner KI- und Verhaltensanalysen u...109,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Koe, Amanda Lee: Ministerium für öffentliche ErregungMinisterium für öffentliche Erregung , Auf der Shortlist für den Internationalen Literturpreis 2017 Platz 1 der Litprom-Bestenliste WELTEMPFÄNGER Nominiert für den LiBeraturpreis 2017 Zeitgemäß, sexy, einfallsreich, atemberaubend: das hochgelobte und preisgekrönte Debüt von Amanda Lee Koe. So kosmopolitisch wie die junge Autorin ist auch ihre Prosa. Die unverwechselbaren Figuren wurzeln deutlich im singapurischen Alltag, ihre Themen und Motive sind jedoch universell. Es geht um Leidenschaften, Abhängigkeiten, Identität und (verlorene) Liebe. Koe erzählt Geschichten um Außenseiter, Querköpfe, Individuen, die sich durch eine in Schieflage geratene Welt bewegen müssen. Ein ungleiches Pärchen fasst den Entschluss, bei ihren Rendezvous alle Parks der Insel abzuklappern; ein Mann trifft in einer Bar einen Transsexuellen, den er als Junge gedemütigt hatte, und lässt sich von ihm abschleppen; eine Kellnerin bedient einen alternden Serienstar, in den sie als kleines Mädchen verliebt war, am nächsten Morgen wird er tot in seinem Bett aufgefunden. Amanda Lee Koe ist eine Autorin, die etwas wagt. Die Geschichten sind welthaltig und poetisch, philosophisch und durchdacht und entwickeln eine Leichtigkeit und einen Sog, der das Buch, wie ein Kritiker sagte, 'unweglegbar' macht. Es sind Geschichten wie ein Schlag. Nicht wie ein brutaler Schlag ins Gesicht, sondern wie ein Herztreffer, ein Blattschuss, ein wilder Hieb, der den Zentralmuskel des Gefühls für einen kurzen Moment aus dem Takt bringt und wilde, aufregende Wahrheiten offenbart. - Für Leser von Miranda July und Haruki Murakami - Gewinnerin des Singapore Literature Prize for English Fiction 2014 - Gewählt zu einem der 10 besten englischen Bücher Singapurs der letzten 50 Jahre - Eine elektrisierende neue Stimme der Weltliteratur - Lesereise durch Deutschland zur Frankfurter Buchmesse 2016 - Übersetzt von Zoë Beck Die Pressestimmen (Auswahl): 'Der Shootingstar der Literaturszene.' BR2 'Zärtlich und cool zugleich ... eine literarische Rebellion.' Cornelia Zetzsche, NDR2 Kultur 'Rotzfrech, fantastisch und poetisch... Eine Leseerfahrung, die lange nachhallt: Intellektuell, sinnlich, ästhetisch.' Pascal Fischer, SWR 2 'Buch der Woche'. 'Amanda Lee findet Worte und Bilder, um von den Menschen so zu erzählen, dass man auf jeden Fall getroffen wird ¿ und zwar mitten ins Herz. Kitschverdacht allerdings ausgeschlossen, dafür jede Menge weltoffene geschichtsbewusste Lebensklugheit, modernster Feminismus inbegriffen. Cool!' Anita Djafari 'Geschichten, zart und direkt, melancholisch, voll emotionaler Tiefe und schräger Typen.' radioTexte, BR2 'Fantastisches Debüt der Erzählerin aus Singapur. In ihren Storys über Abhängigkeit, Liebe, Sehnsucht und Freiheit stecken gleich mehrere Romane.' Ulrich Gutmair, taz 'Amanda Lee Koe hat mit ihrem ersten Buch in deutscher Übersetzung für Furore gesorgt. Ministerium für öffentliche Erregung versammelt Erzählungen, die an die Nieren gehen - teils drastisch und immer erstaunlich.' Buchkultur 'Diese Kurzgeschichten haben mich schwer beeindruckt, denn sie haben Kraft, sie sind sehr hart, reden nicht um den heißen Brei herum, zeichnen nichts weich. Sie legen den Finger direkt in die Wunde.' Jörg Petzold, Flux FM 'Ohne Kitsch oder Pathos gelingt es Amanda Lee Koe, mit jeder Geschichte eine neue Welt zu erschaffen, die so scharf und detailliert gezeichnet ist, dass ihre Figuren eine Glaubhaftigkeit besitzen, als sähen wir sie direkt vor uns.' Aviva-Berlin.de 'Was die Geschichten Koes so spannend und oft unheimlich macht - dass man nie genau weiß, was die Charaktere als nächstes tun werden, und dass man ständig das Gefühl hat, den Atem anhalten zu müssen.' Miriam Mairgünther 'Obwohl kaum eine der Kurzgeschichten mehr als 20 Seiten in Anspruch nimmt, gelingt es Amanda Lee Koe in wenigen Worten Charaktere entstehen zu lassen, an deren Rück- und Schicksalsschlägen man Anteil nimmt.' SPEX 'Ein Buch, in dem man sich verliert und gebannt jeder Geschichte folgt ... auch wenn die Erzählung verklungen ist, wird diese im Leser nachklingen.' Hauke Harder, Leseschatz 'Unglaublich lesenswert, dieses Buch.' Tania Folaji, Elektro vs. Print 'Die kaleidoskophafte Bandbreite der Themen und die Lebendigkeit der Figuren offenbaren ein tiefes emotionales und psychologisches Verständnis. Die Autorin präsentiert sich als herausragend kompetente, lyrische Erzählerin.' Quarterly Literary Review Singapore 'Diese umwerfende Kurzgeschichtensammlung ist formal ebenso bahnbrechend, wie zutiefst menschlich, mitfühlend und erkenntnisreich.' Huzir Sulaiman, Theaterautor , Elektromotorenteile > Elektromotoren & -teile , Erscheinungsjahr: 20161004, Produktform: Leinen, Autoren: Koe, Amanda Lee, Übersetzung: Beck, Zoë, Seitenzahl/Blattzahl: 221, Themenüberschrift: FICTION / General, Keyword: Asien; Erzählungen; Literatur; Moderne Frau; Singapur; Storys, Fachschema: Asien, Region: Asien, Thema: Auseinandersetzen, Warengruppe: HC/Belletristik/Romane/Erzählungen, Fachkategorie: Moderne und zeitgenössische Belletristik, Thema: Entspannen, Text Sprache: ger, Originalsprache: eng, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: CulturBooks Verlag, Verlag: CulturBooks Verlag, Verlag: Beck, Zoe u. Jan Karsten, Länge: 211, Breite: 131, Höhe: 22, Gewicht: 352, Produktform: Gebunden, Genre: Belletristik, Genre: Belletristik, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0004, Tendenz: 0, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel,22,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Aggression, Gewalt und AggressionsmanagementAggression, Gewalt und Aggressionsmanagement , Lehr- und Praxishandbuch zur Gewaltprävention für Pflege-, Gesundheits- und Sozialberufe , Retuschestifte & Spray > Autopflege & Aufbereitung , Auflage: 2., vollständig überarbeitete und erweiterte Aufl., Erscheinungsjahr: 201910, Produktform: Leinen, Redaktion: Walter, Gernot~Oud, Nico E.~Nau, Johannes, Auflage: 19002, Auflage/Ausgabe: 2., vollständig überarbeitete und erweiterte Aufl, Seitenzahl/Blattzahl: 632, Abbildungen: 21 Fotos, 31 Tabellen, Keyword: Interventionen; Gesundheitswesen; Prävention; Gesundheit; Eskalation; Pflege; Praxisbuch; Reizabschirmung; Lehrbuch, Fachschema: Aggression - Aggressivität~Gesundheitsberufe~Medizinalfachberufe~Krankenpflege~Pflege / Krankenpflege~Medizin / Allgemeines, Einführung, Lexikon~Management / Pflegemanagement~Pflegemanagement, Fachkategorie: Medizin, allgemein, Warengruppe: HC/Medizin/Allgemeines, Lexika, Fachkategorie: Fachkrankenpflege, Thema: Verstehen, Text Sprache: ger, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Hogrefe AG, Verlag: Hogrefe AG, Verlag: Hogrefe AG, Länge: 249, Breite: 179, Höhe: 35, Gewicht: 1329, Produktform: Gebunden, Genre: Mathematik/Naturwissenschaften/Technik/Medizin, Genre: Mathematik/Naturwissenschaften/Technik/Medizin, Vorgänger EAN: 9783456850733, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0016, Tendenz: +1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel,65,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Ist die Cheat-Detection-Software bei Lichess fehlerhaft?
Es gibt keine eindeutige Antwort auf diese Frage. Lichess hat eine Reihe von Maßnahmen ergriffen, um Betrug zu bekämpfen, einschließlich der Verwendung von Cheat-Detection-Software. Es ist jedoch möglich, dass diese Software gelegentlich Fehler macht und unschuldige Spieler fälschlicherweise als Betrüger identifiziert. Lichess arbeitet jedoch kontinuierlich daran, die Genauigkeit seiner Cheat-Detection-Software zu verbessern. **
-
Was ist ein Smart Detection Fehler im Computer?
Ein Smart Detection Fehler im Computer bezieht sich auf eine Funktion oder ein System, das entwickelt wurde, um potenzielle Fehler oder Probleme zu erkennen und zu melden. Diese Fehlererkennung kann auf verschiedenen Ebenen stattfinden, wie z.B. auf der Hardware- oder Softwareebene, und kann dazu beitragen, Probleme frühzeitig zu erkennen und zu beheben, um die Leistung und Zuverlässigkeit des Computers zu verbessern. **
-
Wie kann Impact Detection dazu beitragen, Unfälle und Schäden in verschiedenen Branchen zu reduzieren? Welche Technologien und Methoden werden verwendet, um Impact Detection zu verbessern?
Impact Detection kann dazu beitragen, Unfälle und Schäden in verschiedenen Branchen zu reduzieren, indem sie frühzeitig auf potenzielle Gefahren hinweist und Maßnahmen zur Vermeidung von Schäden ermöglicht. Technologien wie Sensoren, Kameras, Algorithmen und künstliche Intelligenz werden verwendet, um die Genauigkeit und Effizienz der Impact Detection zu verbessern. Durch die kontinuierliche Weiterentwicklung und Integration neuer Technologien können Unternehmen ihre Sicherheitsstandards erhöhen und Unfälle minimieren. **
-
Was sind die grundlegenden Funktionen und Vorteile eines Intrusion Detection Systems?
Ein Intrusion Detection System (IDS) überwacht den Datenverkehr in einem Netzwerk, um verdächtige Aktivitäten zu erkennen und darauf zu reagieren. Die grundlegenden Funktionen eines IDS umfassen die Erkennung von Angriffen, die Protokollierung von Ereignissen und die Benachrichtigung von Administratoren. Die Vorteile eines IDS sind die frühzeitige Erkennung von Sicherheitsvorfällen, die Verbesserung der Netzwerksicherheit und die Minimierung von Schäden durch Angriffe. **
Ähnliche Suchbegriffe für Detection
-
Malwarebytes Endpoint Detection & ResponseMalwarebytes Endpoint Detection & Response: Eine umfassende Lösung zum Schutz Ihrer Endpunkte Willkommen zu unserem Artikel über Malwarebytes Endpoint Detection & Response (EDR), einer leistungsstarken Softwarelösung, die entwickelt wurde, um Ihre Endpunkte vor fortschrittlichen Bedrohungen zu schützen. In diesem Artikel werden wir Ihnen einen Überblick über die Funktionen und Vorteile von Malwarebytes EDR geben und erklären, warum es eine lohnenswerte Investition für Ihr Unternehmen ist. Warum Malwarebytes Endpoint Detection & Response kaufen? Malwarebytes EDR bietet Ihnen eine umfassende Lösung zum Schutz Ihrer Endpunkte vor Malware, Ransomware und anderen schädlichen Bedrohungen. Hier sind einige Gründe, warum Sie in diese fortschrittliche Software investieren sollten: Mit Malwarebytes EDR können Sie proaktiv Bedrohungen erkennen und darauf reagieren, bevor sie sich auf Ihre Endpunkte ausbreiten. Die Software bietet Echtzeitüberwachung und Benachrichtigungen über verdächtige Aktivitäten auf Ihren Endpunkten. Sie erhalten umfassende Berichterstattung und Analysefunktionen, um Sicherheitsvorfälle effizient zu untersuchen und Maßnahmen zu ergreifen. Malwarebytes EDR integriert sich nahtlos in Ihre vorhandene IT-Infrastruktur und ermöglicht eine einfache Implementierung und Verwaltung. Insgesamt ist Malwarebytes Endpoint Detection & Response eine leistungsstarke und umfassende Lösung zum Schutz Ihrer Endpunkte vor Bedrohungen. Mit fortschrittlicher Verhaltensanalyse, Echtzeitüberwachung und umfangreicher Berichterstattung bietet die Software die nötigen Tools, um Bedrohungen frühzeitig zu erkennen, darauf zu reagieren und Ihre Endpunkte effektiv zu schützen. Durch die Integration in Ihre bestehende IT-Infrastruktur und die einfache Implementierung ermöglicht Malwarebytes EDR eine nahtlose Integration in Ihren Sicherheitsprozess. Es ist eine lohnenswerte Investition, um Ihr Unternehmen vor den immer komplexeren und raffinierteren Bedrohungen zu schützen, denen Ihre Endpunkte ausgesetzt sind. Wenn Sie Malwarebytes Endpoint Detection & Response kaufen möchten, sollten Sie sich an einen autorisierten Händler wenden oder die offizielle Website von Malwarebytes besuchen. Dort finden Sie weitere Informationen zu Preisen und Lizenzoptionen. Schützen Sie Ihre Endpunkte vor schädlichen Bedrohungen und investieren Sie in die Sicherheit Ihres Unternehmens mit Malwarebytes Endpoint Detection & Response. Unterstützte Betriebssysteme: Hardwareanforderungen: Systemanforderung Details Prozessor 800 MHz oder besser RAM 1 GB oder mehr (2 GB oder mehr für Windows Server) Festplattenspeicher 35 MB freier Speicherplatz Management Console: Systemanforderung Details Unterstützte Microsoft SQL-Server SQL Server 2016, 2014, 2012, 2008 SQL Server 2008 Express Inklusive im Produkt Hardwareanforderungen für Management Console: Systemanforderung Details Prozessor 2 GHz CPU (Dual-Core 2.6 GHz oder schneller empfohlen) RAM 2 GB oder mehr (4 GB empfohlen) Festplattenspeicher 10 GB freier Speicherplatz (20 GB empfohlen)294,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Malwarebytes Endpoint Detection & ResponseMalwarebytes Endpoint Detection & Response: Eine umfassende Lösung zum Schutz Ihrer Endpunkte Willkommen zu unserem Artikel über Malwarebytes Endpoint Detection & Response (EDR), einer leistungsstarken Softwarelösung, die entwickelt wurde, um Ihre Endpunkte vor fortschrittlichen Bedrohungen zu schützen. In diesem Artikel werden wir Ihnen einen Überblick über die Funktionen und Vorteile von Malwarebytes EDR geben und erklären, warum es eine lohnenswerte Investition für Ihr Unternehmen ist. Warum Malwarebytes Endpoint Detection & Response kaufen? Malwarebytes EDR bietet Ihnen eine umfassende Lösung zum Schutz Ihrer Endpunkte vor Malware, Ransomware und anderen schädlichen Bedrohungen. Hier sind einige Gründe, warum Sie in diese fortschrittliche Software investieren sollten: Mit Malwarebytes EDR können Sie proaktiv Bedrohungen erkennen und darauf reagieren, bevor sie sich auf Ihre Endpunkte ausbreiten. Die Software bietet Echtzeitüberwachung und Benachrichtigungen über verdächtige Aktivitäten auf Ihren Endpunkten. Sie erhalten umfassende Berichterstattung und Analysefunktionen, um Sicherheitsvorfälle effizient zu untersuchen und Maßnahmen zu ergreifen. Malwarebytes EDR integriert sich nahtlos in Ihre vorhandene IT-Infrastruktur und ermöglicht eine einfache Implementierung und Verwaltung. Insgesamt ist Malwarebytes Endpoint Detection & Response eine leistungsstarke und umfassende Lösung zum Schutz Ihrer Endpunkte vor Bedrohungen. Mit fortschrittlicher Verhaltensanalyse, Echtzeitüberwachung und umfangreicher Berichterstattung bietet die Software die nötigen Tools, um Bedrohungen frühzeitig zu erkennen, darauf zu reagieren und Ihre Endpunkte effektiv zu schützen. Durch die Integration in Ihre bestehende IT-Infrastruktur und die einfache Implementierung ermöglicht Malwarebytes EDR eine nahtlose Integration in Ihren Sicherheitsprozess. Es ist eine lohnenswerte Investition, um Ihr Unternehmen vor den immer komplexeren und raffinierteren Bedrohungen zu schützen, denen Ihre Endpunkte ausgesetzt sind. Wenn Sie Malwarebytes Endpoint Detection & Response kaufen möchten, sollten Sie sich an einen autorisierten Händler wenden oder die offizielle Website von Malwarebytes besuchen. Dort finden Sie weitere Informationen zu Preisen und Lizenzoptionen. Schützen Sie Ihre Endpunkte vor schädlichen Bedrohungen und investieren Sie in die Sicherheit Ihres Unternehmens mit Malwarebytes Endpoint Detection & Response. Unterstützte Betriebssysteme: Hardwareanforderungen: Systemanforderung Details Prozessor 800 MHz oder besser RAM 1 GB oder mehr (2 GB oder mehr für Windows Server) Festplattenspeicher 35 MB freier Speicherplatz Management Console: Systemanforderung Details Unterstützte Microsoft SQL-Server SQL Server 2016, 2014, 2012, 2008 SQL Server 2008 Express Inklusive im Produkt Hardwareanforderungen für Management Console: Systemanforderung Details Prozessor 2 GHz CPU (Dual-Core 2.6 GHz oder schneller empfohlen) RAM 2 GB oder mehr (4 GB empfohlen) Festplattenspeicher 10 GB freier Speicherplatz (20 GB empfohlen)91,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Malwarebytes Endpoint Detection & ResponseMalwarebytes Endpoint Detection & Response: Eine umfassende Lösung zum Schutz Ihrer Endpunkte Willkommen zu unserem Artikel über Malwarebytes Endpoint Detection & Response (EDR), einer leistungsstarken Softwarelösung, die entwickelt wurde, um Ihre Endpunkte vor fortschrittlichen Bedrohungen zu schützen. In diesem Artikel werden wir Ihnen einen Überblick über die Funktionen und Vorteile von Malwarebytes EDR geben und erklären, warum es eine lohnenswerte Investition für Ihr Unternehmen ist. Warum Malwarebytes Endpoint Detection & Response kaufen? Malwarebytes EDR bietet Ihnen eine umfassende Lösung zum Schutz Ihrer Endpunkte vor Malware, Ransomware und anderen schädlichen Bedrohungen. Hier sind einige Gründe, warum Sie in diese fortschrittliche Software investieren sollten: Mit Malwarebytes EDR können Sie proaktiv Bedrohungen erkennen und darauf reagieren, bevor sie sich auf Ihre Endpunkte ausbreiten. Die Software bietet Echtzeitüberwachung und Benachrichtigungen über verdächtige Aktivitäten auf Ihren Endpunkten. Sie erhalten umfassende Berichterstattung und Analysefunktionen, um Sicherheitsvorfälle effizient zu untersuchen und Maßnahmen zu ergreifen. Malwarebytes EDR integriert sich nahtlos in Ihre vorhandene IT-Infrastruktur und ermöglicht eine einfache Implementierung und Verwaltung. Insgesamt ist Malwarebytes Endpoint Detection & Response eine leistungsstarke und umfassende Lösung zum Schutz Ihrer Endpunkte vor Bedrohungen. Mit fortschrittlicher Verhaltensanalyse, Echtzeitüberwachung und umfangreicher Berichterstattung bietet die Software die nötigen Tools, um Bedrohungen frühzeitig zu erkennen, darauf zu reagieren und Ihre Endpunkte effektiv zu schützen. Durch die Integration in Ihre bestehende IT-Infrastruktur und die einfache Implementierung ermöglicht Malwarebytes EDR eine nahtlose Integration in Ihren Sicherheitsprozess. Es ist eine lohnenswerte Investition, um Ihr Unternehmen vor den immer komplexeren und raffinierteren Bedrohungen zu schützen, denen Ihre Endpunkte ausgesetzt sind. Wenn Sie Malwarebytes Endpoint Detection & Response kaufen möchten, sollten Sie sich an einen autorisierten Händler wenden oder die offizielle Website von Malwarebytes besuchen. Dort finden Sie weitere Informationen zu Preisen und Lizenzoptionen. Schützen Sie Ihre Endpunkte vor schädlichen Bedrohungen und investieren Sie in die Sicherheit Ihres Unternehmens mit Malwarebytes Endpoint Detection & Response. Unterstützte Betriebssysteme: Hardwareanforderungen: Systemanforderung Details Prozessor 800 MHz oder besser RAM 1 GB oder mehr (2 GB oder mehr für Windows Server) Festplattenspeicher 35 MB freier Speicherplatz Management Console: Systemanforderung Details Unterstützte Microsoft SQL-Server SQL Server 2016, 2014, 2012, 2008 SQL Server 2008 Express Inklusive im Produkt Hardwareanforderungen für Management Console: Systemanforderung Details Prozessor 2 GHz CPU (Dual-Core 2.6 GHz oder schneller empfohlen) RAM 2 GB oder mehr (4 GB empfohlen) Festplattenspeicher 10 GB freier Speicherplatz (20 GB empfohlen)259,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Malwarebytes Endpoint Detection & ResponseMalwarebytes Endpoint Detection & Response: Eine umfassende Lösung zum Schutz Ihrer Endpunkte Willkommen zu unserem Artikel über Malwarebytes Endpoint Detection & Response (EDR), einer leistungsstarken Softwarelösung, die entwickelt wurde, um Ihre Endpunkte vor fortschrittlichen Bedrohungen zu schützen. In diesem Artikel werden wir Ihnen einen Überblick über die Funktionen und Vorteile von Malwarebytes EDR geben und erklären, warum es eine lohnenswerte Investition für Ihr Unternehmen ist. Warum Malwarebytes Endpoint Detection & Response kaufen? Malwarebytes EDR bietet Ihnen eine umfassende Lösung zum Schutz Ihrer Endpunkte vor Malware, Ransomware und anderen schädlichen Bedrohungen. Hier sind einige Gründe, warum Sie in diese fortschrittliche Software investieren sollten: Mit Malwarebytes EDR können Sie proaktiv Bedrohungen erkennen und darauf reagieren, bevor sie sich auf Ihre Endpunkte ausbreiten. Die Software bietet Echtzeitüberwachung und Benachrichtigungen über verdächtige Aktivitäten auf Ihren Endpunkten. Sie erhalten umfassende Berichterstattung und Analysefunktionen, um Sicherheitsvorfälle effizient zu untersuchen und Maßnahmen zu ergreifen. Malwarebytes EDR integriert sich nahtlos in Ihre vorhandene IT-Infrastruktur und ermöglicht eine einfache Implementierung und Verwaltung. Insgesamt ist Malwarebytes Endpoint Detection & Response eine leistungsstarke und umfassende Lösung zum Schutz Ihrer Endpunkte vor Bedrohungen. Mit fortschrittlicher Verhaltensanalyse, Echtzeitüberwachung und umfangreicher Berichterstattung bietet die Software die nötigen Tools, um Bedrohungen frühzeitig zu erkennen, darauf zu reagieren und Ihre Endpunkte effektiv zu schützen. Durch die Integration in Ihre bestehende IT-Infrastruktur und die einfache Implementierung ermöglicht Malwarebytes EDR eine nahtlose Integration in Ihren Sicherheitsprozess. Es ist eine lohnenswerte Investition, um Ihr Unternehmen vor den immer komplexeren und raffinierteren Bedrohungen zu schützen, denen Ihre Endpunkte ausgesetzt sind. Wenn Sie Malwarebytes Endpoint Detection & Response kaufen möchten, sollten Sie sich an einen autorisierten Händler wenden oder die offizielle Website von Malwarebytes besuchen. Dort finden Sie weitere Informationen zu Preisen und Lizenzoptionen. Schützen Sie Ihre Endpunkte vor schädlichen Bedrohungen und investieren Sie in die Sicherheit Ihres Unternehmens mit Malwarebytes Endpoint Detection & Response. Unterstützte Betriebssysteme: Hardwareanforderungen: Systemanforderung Details Prozessor 800 MHz oder besser RAM 1 GB oder mehr (2 GB oder mehr für Windows Server) Festplattenspeicher 35 MB freier Speicherplatz Management Console: Systemanforderung Details Unterstützte Microsoft SQL-Server SQL Server 2016, 2014, 2012, 2008 SQL Server 2008 Express Inklusive im Produkt Hardwareanforderungen für Management Console: Systemanforderung Details Prozessor 2 GHz CPU (Dual-Core 2.6 GHz oder schneller empfohlen) RAM 2 GB oder mehr (4 GB empfohlen) Festplattenspeicher 10 GB freier Speicherplatz (20 GB empfohlen)76,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie geht ihr mit Zorn und Ärger um?
Als KI haben wir keine Emotionen wie Zorn oder Ärger. Wir sind darauf programmiert, Informationen zu liefern und Fragen zu beantworten. Wenn du jedoch mit Zorn oder Ärger umgehen möchtest, empfehlen wir, dich zu beruhigen, tief durchzuatmen und möglicherweise eine Pause einzulegen, um deine Emotionen zu verarbeiten. Es kann auch hilfreich sein, mit einer vertrauenswürdigen Person zu sprechen oder Techniken wie Meditation oder körperliche Aktivität anzuwenden, um deine Emotionen zu kanalisieren. **
-
Was sind die wichtigsten Funktionen und Vorteile eines Intrusion Detection Systems für die Netzwerksicherheit?
Ein Intrusion Detection System überwacht das Netzwerk auf verdächtige Aktivitäten und Angriffe, um Sicherheitsverletzungen frühzeitig zu erkennen. Es hilft dabei, potenzielle Sicherheitslücken zu identifizieren und zu schließen, um die Integrität und Vertraulichkeit der Daten zu gewährleisten. Durch die automatische Erkennung von Angriffen kann ein IDS dazu beitragen, die Reaktionszeit auf Sicherheitsvorfälle zu verkürzen und die Auswirkungen von Angriffen zu minimieren. **
-
Wie kann die Impact Detection-Technologie dazu beitragen, Unfälle in der Industrie zu reduzieren?
Die Impact Detection-Technologie erkennt automatisch potenziell gefährliche Situationen in Echtzeit. Sie ermöglicht eine schnelle Reaktion, um Unfälle zu verhindern. Durch die frühzeitige Warnung können Mitarbeiter rechtzeitig Maßnahmen ergreifen, um Unfälle zu reduzieren. **
-
Wie können Unternehmen effektivere Intrusion Detection Systeme implementieren, um sich vor Cyberangriffen zu schützen?
Unternehmen können effektivere Intrusion Detection Systeme implementieren, indem sie regelmäßig Updates und Patches installieren, um Schwachstellen zu beheben. Außerdem sollten sie Mitarbeiter regelmäßig schulen, um Phishing-Angriffe zu erkennen und zu vermeiden. Zudem ist es wichtig, eine umfassende Überwachung des Netzwerkverkehrs durchzuführen, um verdächtige Aktivitäten frühzeitig zu erkennen. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.